- ۱۳ مهر ۱۴۰۵
- کد خبر 195563
true
false
true
false
false
false
false
false
true
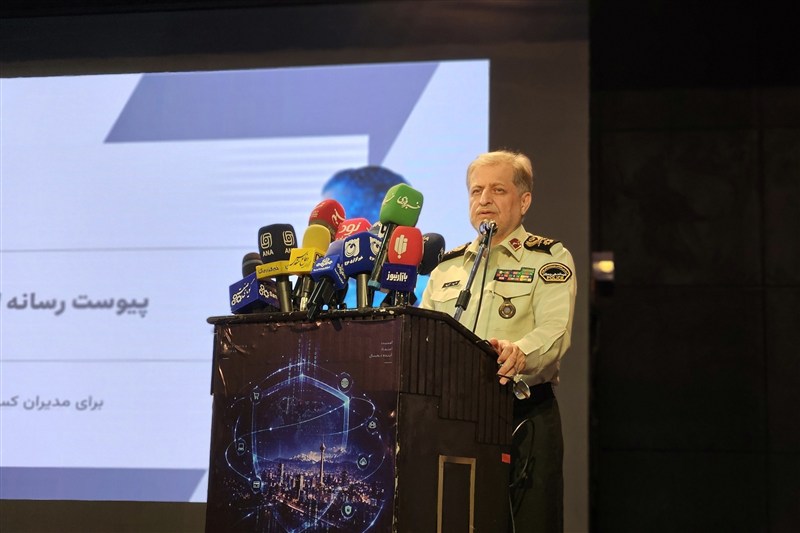
رئیس پلیس فضای تولید و تبادل اطلاعات فراجا با اعلام آماری تکاندهنده از وسعت اقتصاد دیجیتال کشور، از استقرار تور نظارتی و رصد دقیق ۱۶۰ هزار کسبوکار مجازی خبر داد؛ تصمیمی راهبردی که خط و نشان محکمی برای صیانت از امنیت اقتصادی و اعتماد کاربران در بستر شبکههای اجتماعی و پلتفرمهای آنلاین به شمار میرود.
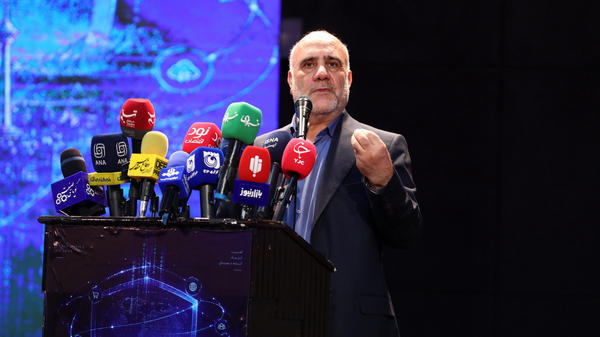
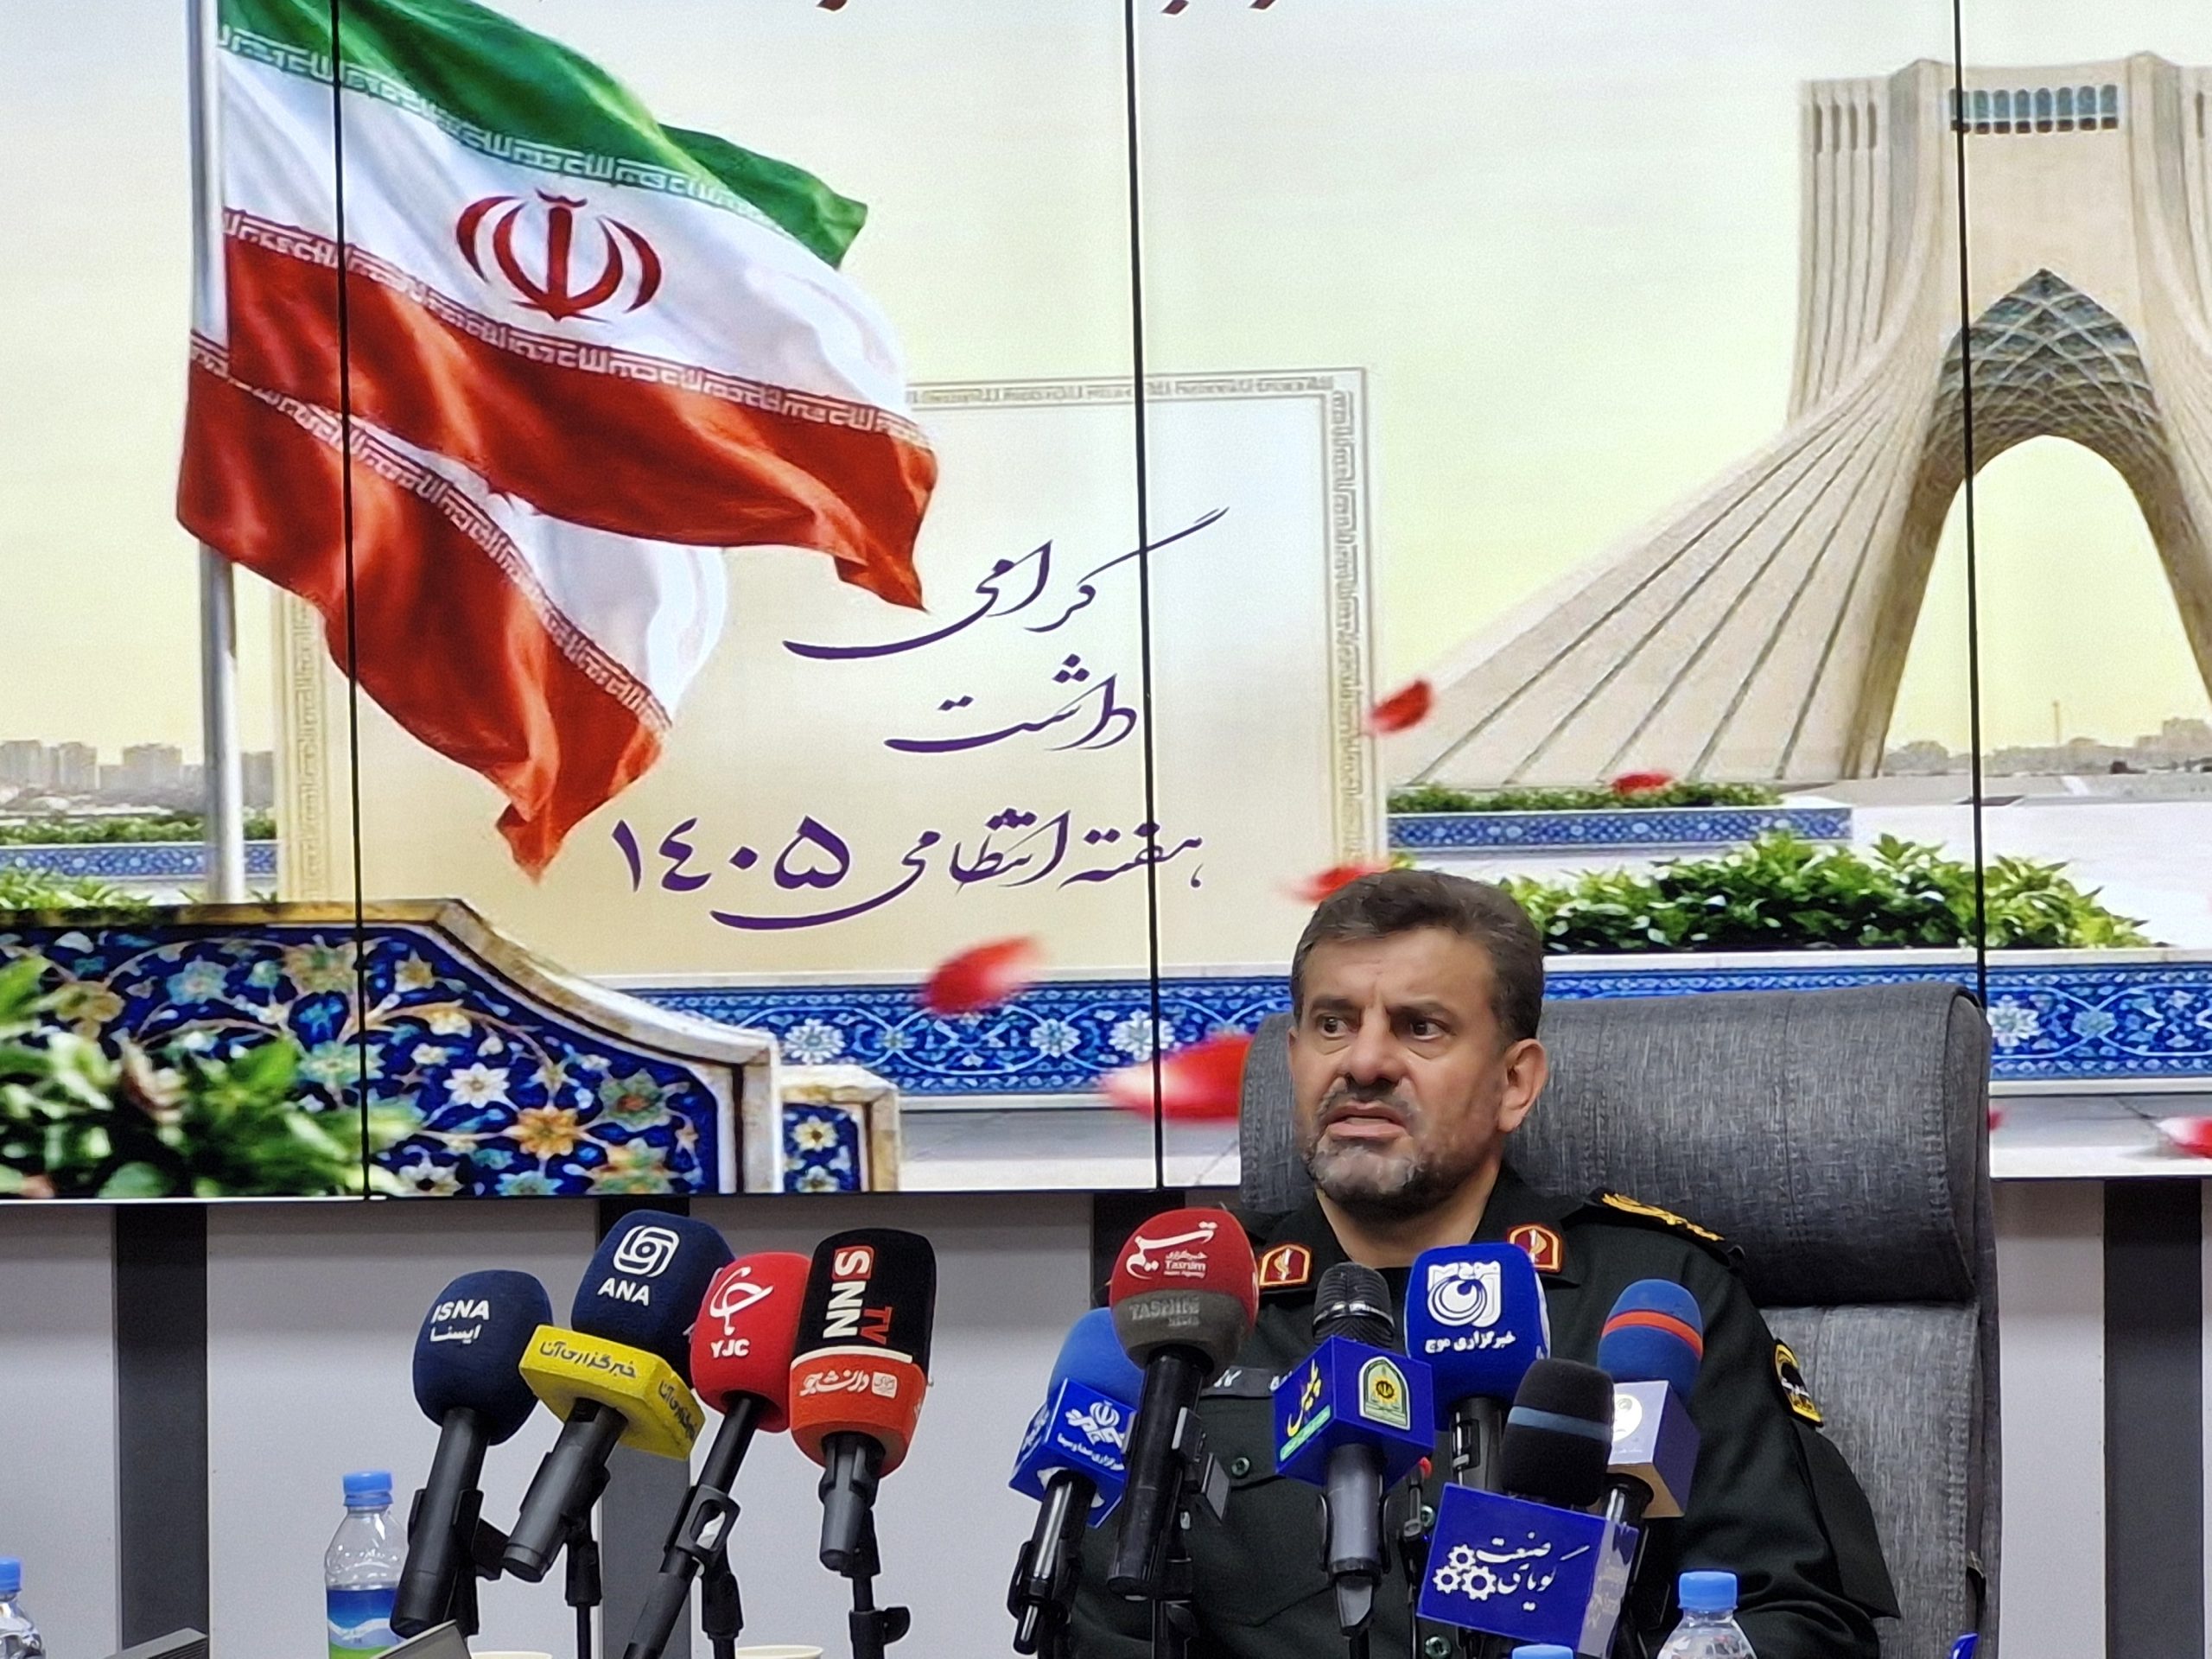
به گزارش خبرطلایی ، سردار وحید مجید، رئیس پلیس فتا فراجا، در همایش سکوهای اینترنتی با گرامیداشت یاد و خاطره شهدای انقلاب اسلامی و دفاع مقدس اظهار کرد: موضوع امنیت زیرساختهای فضای مجازی و حفاظت از کسبوکارهای فعال در این حوزه، با توجه به افزایش حملات سایبری، اهمیت ویژهای پیدا کرده است.
وی افزود: در جنگهای اخیر نیز شاهد استفاده طرفین از فناوریهای مختلف در حوزه سایبری بودیم و هرچه زمان میگذرد، توجه به امنیت زیرساختهای سایبری و مصونسازی آنها در برابر حملات افزایش پیدا میکند.
رئیس پلیس فتا ادامه داد: در حوزه تأمین امنیت زیرساختهای کسبوکارهای فضای مجازی، موضوع اصلی مصونسازی زیرساختها و بهروزرسانی آنها براساس مؤلفهها و شاخصهایی است که بتواند میزان آسیبپذیری در برابر حملات سایبری را کاهش دهد.
مجید یکی دیگر از موضوعات مهم در زمان وقوع حملات سایبری را نحوه اطلاعرسانی عنوان کرد و گفت: یکی از موضوعاتی که در این زمینه باید مورد توجه قرار گیرد، ایجاد باورپذیری در افکار عمومی نسبت به وقوع یک حمله سایبری است؛ حتی در مواردی که حملهای اتفاق نیفتاده باشد، انتشار شایعات در رسانهها و فضای عمومی میتواند این تصور را در جامعه ایجاد کند که زیرساختی مورد حمله قرار گرفته است.
وی افزود: در همین راستا، در مرکز ملی فضای مجازی و مجموعههای مرتبط، مطالعاتی در زمینه نحوه اطلاعرسانی هنگام وقوع حوادث سایبری انجام شده و یک پیوست رسانهای نیز برای کسبوکارهای مهم و فعال در این حوزه تدوین و در اختیار آنها قرار گرفته است.
رئیس پلیس فتا با اشاره به گستردگی کسبوکارهای فعال در فضای مجازی گفت: بالغ بر 160 هزار کسبوکار در فضای مجازی فعالیت دارند و با توجه به اینکه این کسبوکارها در معرض انواع حملات سایبری قرار دارند، مدیران آنها باید آگاهی و آمادگی لازم برای مواجهه با حوادث سایبری را داشته باشند.
مجید تصریح کرد: یکی از مبانی مورد توجه در این حوزه، اسناد بالادستی و سند راهبردی فضای مجازی فراجا و همچنین اسناد مرتبط با مقابله با حوادث سایبری است که چارچوبهای لازم برای تأمین امنیت کسبوکارها را مشخص کردهاند.
وی ادامه داد: کسبوکارها براساس شاخصهایی از جمله تعداد کاربران و میزان نصب اپلیکیشنها، حوزه فعالیت، اهمیت خدمات و میزان دادههایی که از کاربران نگهداری میکنند، دستهبندی شدهاند و براساس این شاخصها، سطح اهمیت و حساسیت آنها مشخص میشود.
رئیس پلیس فتا افزود: در این دستهبندی، کسبوکارها در سطوح عادی، قابل توجه، مهم، حساس و حیاتی قرار میگیرند. البته سطح حساس و حیاتی به دلیل نزدیکی شاخصها معمولاً در برخی ارزیابیها در کنار یکدیگر مورد بررسی قرار میگیرند، هرچند در اسناد بینالمللی این دو سطح از یکدیگر تفکیک شدهاند.
مجید با اشاره به ضرورت آگاهی مدیران سکوهای اینترنتی از الزامات امنیتی گفت: هدف این است که مدیران کسبوکارها بدانند در صورت وقوع یک حادثه یا حمله سایبری، متناسب با سطح حادثه، اطلاعرسانی را چگونه انجام دهند و چه اقداماتی را در دستور کار قرار دهند.
وی خاطرنشان کرد: برای هر سطح از حادثه سایبری، شیوه اطلاعرسانی و اقدامات لازم مشخص شده است و مدیران سکوهای اینترنتی باید این دستورالعملها و الزامات را مورد توجه قرار دهند.
سکوهای اینترنتی حداکثر ظرف 24 ساعت حمله سایبری را اطلاعرسانی کنند
رئیس پلیس فتا فراجا با اشاره به گستردگی تهدیدات سایبری اظهار کرد: در هر دقیقه حدود 2.5 فعالیت برای انجام فیشینگ در دنیا در حال انجام است و سکوهای اینترنتی باید آمادگی لازم برای مقابله با این تهدیدات را داشته باشند.
وی با تشریح سطوح مختلف حوادث سایبری گفت: در سطح عادی، ممکن است اختلال موقت در سرویسهای داخلی یا سامانههای پشتیبانی ایجاد شود، اما در سطح قابل توجه یا متوسط، سوءاستفاده از آسیبپذیریها میتواند پیامدهای بیشتری برای سکو به همراه داشته باشد.
رئیس پلیس فتا افزود: در سطح مهم، پیامدهای ملموسی مانند دسترسی به دادهها و اطلاعات، آلودگی بخشی از سامانهها و نرمافزارها و همچنین اختلال گسترده در سیستم ایجاد میشود که میتواند فعالیت و ارائه خدمات را بهصورت موقت مختل کند.
مجید درباره سطوح حساس و حیاتی نیز گفت: در این سطوح، امنیت سکو به شکل جدی مورد هدف قرار میگیرد و مواردی مانند انتشار اطلاعات حساس، تخریب عمدی دادهها و ایجاد اختلال جدی در خدمات را شامل میشود.
وی ادامه داد: در سطح حیاتی، سکوهایی مورد توجه قرار میگیرند که اختلال در فعالیت آنها میتواند در سطح ملی اثرگذار باشد و بلافاصله موجب نارضایتی و واکنش گسترده شود؛ برای مثال، برخی سکوهای مرتبط با حوزههای مالی و صرافیها از این منظر اهمیت ویژهای دارند.
رئیس پلیس فتا با تأکید بر ضرورت ساماندهی اطلاعرسانی در زمان وقوع حملات سایبری تصریح کرد: یکی از اصول حاکم بر اطلاعرسانی، هماهنگی و انجام اطلاعرسانی اولیه است و این اطلاعرسانی باید حداکثر ظرف 24 ساعت پس از وقوع حادثه انجام شود.
مجید گفت: در کنار موضوع حمله سایبری، افکار عمومی و مراجعات اصحاب رسانه نیز باید مدیریت شود تا اطلاعرسانی در این حوزه به شکل منسجم، نافذ، دقیق و مفید انجام شود.
وی ارتباط سالم و پاسخگویی، پیوست رسانهای، پایش و مدیریت محتوا و همچنین استفاده از ظرفیت بخش خصوصی برای انتشار اطلاعات و افزایش آگاهی مخاطبان را از دیگر اصول مهم در این زمینه برشمرد.
رئیس پلیس فتا اهداف اصلی این فرآیند را حفظ اعتماد کاربران، جلوگیری از ریزش مشتریان و پیشگیری از پیامدهای اقتصادی، همسویی با دستگاههای هماهنگکننده، مقابله با شایعات و نمایش قدرت و مقاومت سکوها در مواجهه با حملات سایبری عنوان کرد.
مجید با اشاره به حوادث اخیر سایبری اظهار کرد: در ایامی که حملات مختلف انجام شد، با وجود برخی مشکلات در زیرساختهای عمومی، در حوزه سایبری با توجه به پیشبینیهای انجامشده و حساسیت و تخصص نیروهایی که در این حوزه بهکار گرفته شده بودند، با کمترین مشکلات مواجه بودیم.
وی تأکید کرد: سکوهای اینترنتی باید تیم مدیریت بحران سایبری تشکیل دهند. مدیر ارشد اجرایی یا مدیرعامل، مدیر روابط عمومی و سخنگوی ارشد، مدیر ارشد امنیت اطلاعات، مشاور حقوقی، مدیر بازاریابی و ارتباط با کاربران، کارشناس شبکههای اجتماعی و نماینده پشتیبانی مشتریان باید در این تیم حضور داشته باشند.
رئیس پلیس فتا افزود: این افراد باید متناسب با مسئولیت خود در فرآیند مدیریت بحران، طراحی پیام، اطلاعرسانی، تحلیل دادهها، پایش فضای رسانهای و شبکههای اجتماعی و پاسخگویی به مشتریان نقش داشته باشند.
مجید درباره مراحل پاسخگویی سکوها به حوادث سایبری نیز گفت: مرحله نخست، آمادگی و پیشگیری پیش از وقوع حمله است که شامل آموزش، شبیهسازی، تولید محتوای رسمی و مانیتورینگ رسانهها و شبکههای اجتماعی میشود.
وی ادامه داد: مرحله دوم، واکنش اولیه در طول حمله است که در این مرحله تأیید و ارزیابی اولیه حادثه، تعیین سطح حمله و بررسی آثار آن اهمیت بسیار زیادی دارد.
رئیس پلیس فتا تصریح کرد: صدور بیانیه اولیه باید حداکثر ظرف 24 ساعت انجام شود و پس از آن نیز پایش مستمر رسانهها و شبکههای اجتماعی، اصلاح اطلاعات نادرست، کنترل دسترسیها و برگزاری نشستهای پاسخگویی در دستور کار قرار گیرد.
مجید مرحله پایانی را ارزیابی و بازسازی عنوان کرد و گفت: پس از بازگشت سیستم به شرایط عادی، علاوه بر بازسازی فنی، باید در حوزه اطلاعرسانی و افکار عمومی نیز اقدامات لازم برای بازسازی اعتماد و مدیریت آثار رسانهای حادثه انجام شود.
مجید با تشریح زمانبندی اطلاعرسانی در سطوح مختلف حوادث سایبری اظهار کرد: در سطح عادی، اطلاعرسانی داخلی و مستندسازی حادثه از طریق کانالهای مشخصشده انجام میشود و حداکثر زمان اطلاعرسانی 24 ساعت است.
وی افزود: در سطح قابل توجه، در صورت وجود نگرانی عمومی، اطلاعرسانی محدود از طریق شبکههای اجتماعی و کانالهای مشخص باید حداکثر ظرف 12 ساعت انجام شود.
رئیس پلیس فتا ادامه داد: در سطح مهم، هدف اولیه حفظ اعتماد عمومی و شفافسازی است و اطلاعرسانی از طریق بیانیه رسمی در وبسایت، گفتوگو با رسانههای تخصصی حوزه فناوری و سایر کانالهای تعیینشده انجام میشود.
مجید تصریح کرد: در سطح حساس، موضوع از طریق مدیریت بحران رسانهای دنبال میشود و برگزاری کنفرانس خبری و همکاری مدیران ارشد نیز در دستور کار قرار میگیرد؛ در این سطح، حداکثر زمان برای اطلاعرسانی سه ساعت است.
وی گفت: در سطح حیاتی که بیشتر ناظر بر حوادث حساس و دارای پیامدهای مالی و ملی است، اطلاعرسانی باید حداکثر ظرف یک ساعت انجام شود و اطلاعرسانی کلان نیز با هماهنگی مراجع ذیربط صورت میگیرد.
رئیس پلیس فتا تأکید کرد: اطلاعرسانی درباره حمله سایبری باید پس از بررسی کارشناسان انجام شود و نتیجه بررسی، متناسب با نوع حادثه و بستری که برای اطلاعرسانی تعیین شده است، اعلام شود.
مجید درباره بسترهای اطلاعرسانی نیز گفت: بسترهای رسمی و سازمانی که تحت کنترل مستقیم سازمان هستند، برای پیامهای دارای اعتبار بالا و اطلاعرسانی رسمی مناسباند و باید از چارچوبهای حقوقی و فنی مستند برخوردار باشند.
وی افزود: بسترهای عمومی و تخصصی نیز هرکدام متناسب با مخاطبان خود کاربرد دارند؛ در کانالهای تخصصی، محتوا باید دقیق و فنی باشد، در بسترهای داخلی و اختصاصی نیز اطلاعرسانی محدود به کاربران سازمان و ارتباطات حساس انجام میشود.
رئیس پلیس فتا با اشاره به ضرورت مقابله با شایعات گفت: در بسترهای عمومی، مقابله با شایعات از مهمترین موضوعاتی است که باید مورد توجه قرار گیرد. همچنین در بسترهای تخصصی، ارسال هشدارهای فنی و در بسترهای داخلی، ارسال فوری دستورات عملیاتی و مدیریت ارتباطات بدون واسطه دنبال میشود.
مجید با تشریح مسئولیت دستگاهها در سطوح مختلف حوادث سایبری اظهار کرد: در حوادث عادی، اطلاعرسانی عمومی ضرورت ندارد و مسئولیت موضوع در سطح فناوری اطلاعات و تیمهای امنیتی دنبال میشود؛ اما با افزایش سطح حادثه، نقش مدیر امنیت، مدیر روابط عمومی، مدیرعامل و سایر مدیران ارشد نیز پررنگتر میشود.
وی ادامه داد: در سطوح حساس و حیاتی، هیئتمدیره و پلیس فتا نیز در فرآیند مدیریت حادثه و اطلاعرسانی نقش خواهند داشت و در مواردی که موضوع دارای ابعاد امنیتی ملی باشد، هماهنگی با مراجع ذیربط از جمله مرکز ملی فضای مجازی، پلیس فتا و مرجع قضایی ضروری است.
رئیس پلیس فتا در پایان تأکید کرد: برای تدوین این چارچوب جلسات تخصصی متعددی برگزار شده است و پلیس فتا همچنان در کنار کسبوکارهای فضای مجازی خواهد بود و آماده دریافت پیشنهادها، تبادل تجربه و تقویت تعاملات دوطرفه در این حوزه است.
false
false
false
false